Classic/VPC 환경에서 이용 가능합니다 .
키 상태
Key Management Service에서 키는 생성 시점부터 최종 삭제까지 일련의 상태(State)를 가지며, 이러한 상태의 흐름을 키 생명 주기라고 합니다. 키 생명 주기에 따른 상태에 대한 개념적인 설명은 Key Management Service 개념을 참고하시기 바랍니다.
키는 사용 중 일정 주기에 따라 회전(Rotation) 되며, 버전 개수에는 제한이 없습니다. 키의 상태는 해당 키에 포함된 모든 버전에 동일하게 적용(상속)됩니다. 예를 들어, 3개의 버전을 가진 키가 사용 중지 상태로 전환되면 3개의 버전 모두 사용 중지 상태가 됩니다. 이후 키가 다시 활성화되면, 각 버전은 이전에 유지하고 있던 상태로 자동 복원됩니다. 키 버전과 회전에 대한 자세한 내용은 키 버전 관리를 참고하시기 바랍니다.
키 상태별 설명
-
생성
키 생성 요청이 발생하면, 키 관리 권고 기준에 따라 안전하게 키가 생성되며 '고유 식별자(Key Tag)'가 부여됩니다. 생성된 키는 암호화된 저장소에 안전하게 저장되며, 장애나 재해 상황에 대비한 백업 지점이 함께 생성됩니다. -
사용 가능
모든 암·복호화 요청에 사용할 수 있는 활성 상태의 키입니다. 생성된 키는 기본적으로 자동 활성화되어 사용 가능 상태가 되며, 필요 시 언제든지 비활성화하여 사용을 중지할 수 있습니다. 사용 가능 상태의 키는 관리 과금 대상입니다. -
사용 중지
비활성화된 키로, 암·복호화 요청에는 사용할 수 없습니다. 필요 시 언제든지 다시 활성화하여 사용 가능 상태로 전환할 수 있습니다. 사용 중지 상태의 키도 키 회전 주기를 따르며, 다음 회전 시점에 맞춰 새로운 버전으로 갱신됩니다. 또한, 사용 중지 상태의 키 역시 관리 과금 대상입니다. -
삭제 요청
더 이상 사용되지 않는 키에 대해, 오·사용 방지 및 불필요한 유지·관리를 줄이기 위해 사용자가 삭제를 요청한 상태입니다. 삭제 요청된 키는 요청 시점으로부터 72시간 후 영구 삭제되며, 이 기간 동안 키는 삭제 예정 상태로 유지됩니다. 삭제 요청된 키는 최종 삭제 이전까지 요청을 취소할 수 있으며, 취소 시 해당 키는 즉시 사용 중지 상태로 전환됩니다. 삭제 요청 상태의 키 또한 키 회전 주기를 따르며 관리 과금 대상입니다. 만약 해당 키를 사용하는 서비스나 사용자가 없는 것이 명확한 경우, [즉시 삭제] 버튼을 통해 대기 시간 없이 바로 영구 삭제할 수 있습니다. -
삭제
키가 최종 삭제되면, 실제 암호 키 비트 데이터인 '원시 키(Raw Key)' 는 즉시 제로화(Zeroisation) 처리되어 완전히 소거됩니다. 키 리소스에 대한 운영 메타데이터 및 Key Management Service 내부에 유지되던 사용 이력 정보는 즉시 삭제됩니다. 단, Cloud Log Analytics 등 연동된 서비스로 이미 전송된 사용 이력은 삭제되지 않습니다.
최종 삭제된 키는 어떠한 경우에도 복구할 수 없습니다
키 상태에 따라 기본 기능의 이용 가능 여부는 다음과 같습니다.
| 키 상태 | 키 권한 관리 | 키 회전 | 키 비활성화/활성화 | 키 삭제 요청/취소 | 키 이력 조회 |
|---|---|---|---|---|---|
| 사용 가능 | O | O | 비활성화 O | O | O |
| 사용 중지 | O | X | 활성화 O | O | O |
| 삭제 요청 | X | X | X | 삭제 취소 O | O |
| 삭제 | - | - | - | - | - |
키 상태는 서비스 운영에 직접적인 영향을 미치므로, 비활성화, 활성화, 삭제 요청과 같은 상태 변경 작업은 신중하게 수행해야 합니다. 키 상태를 안전하게 관리할 수 있도록, 콘솔에서는 키 상태 변경 시 해당 권한이 부여된 서브 계정으로 알림 메일을 발송합니다. 이를 통해 사용자는 키 상태 변경을 실시간으로 확인할 수 있습니다.
키 비활성화/활성화
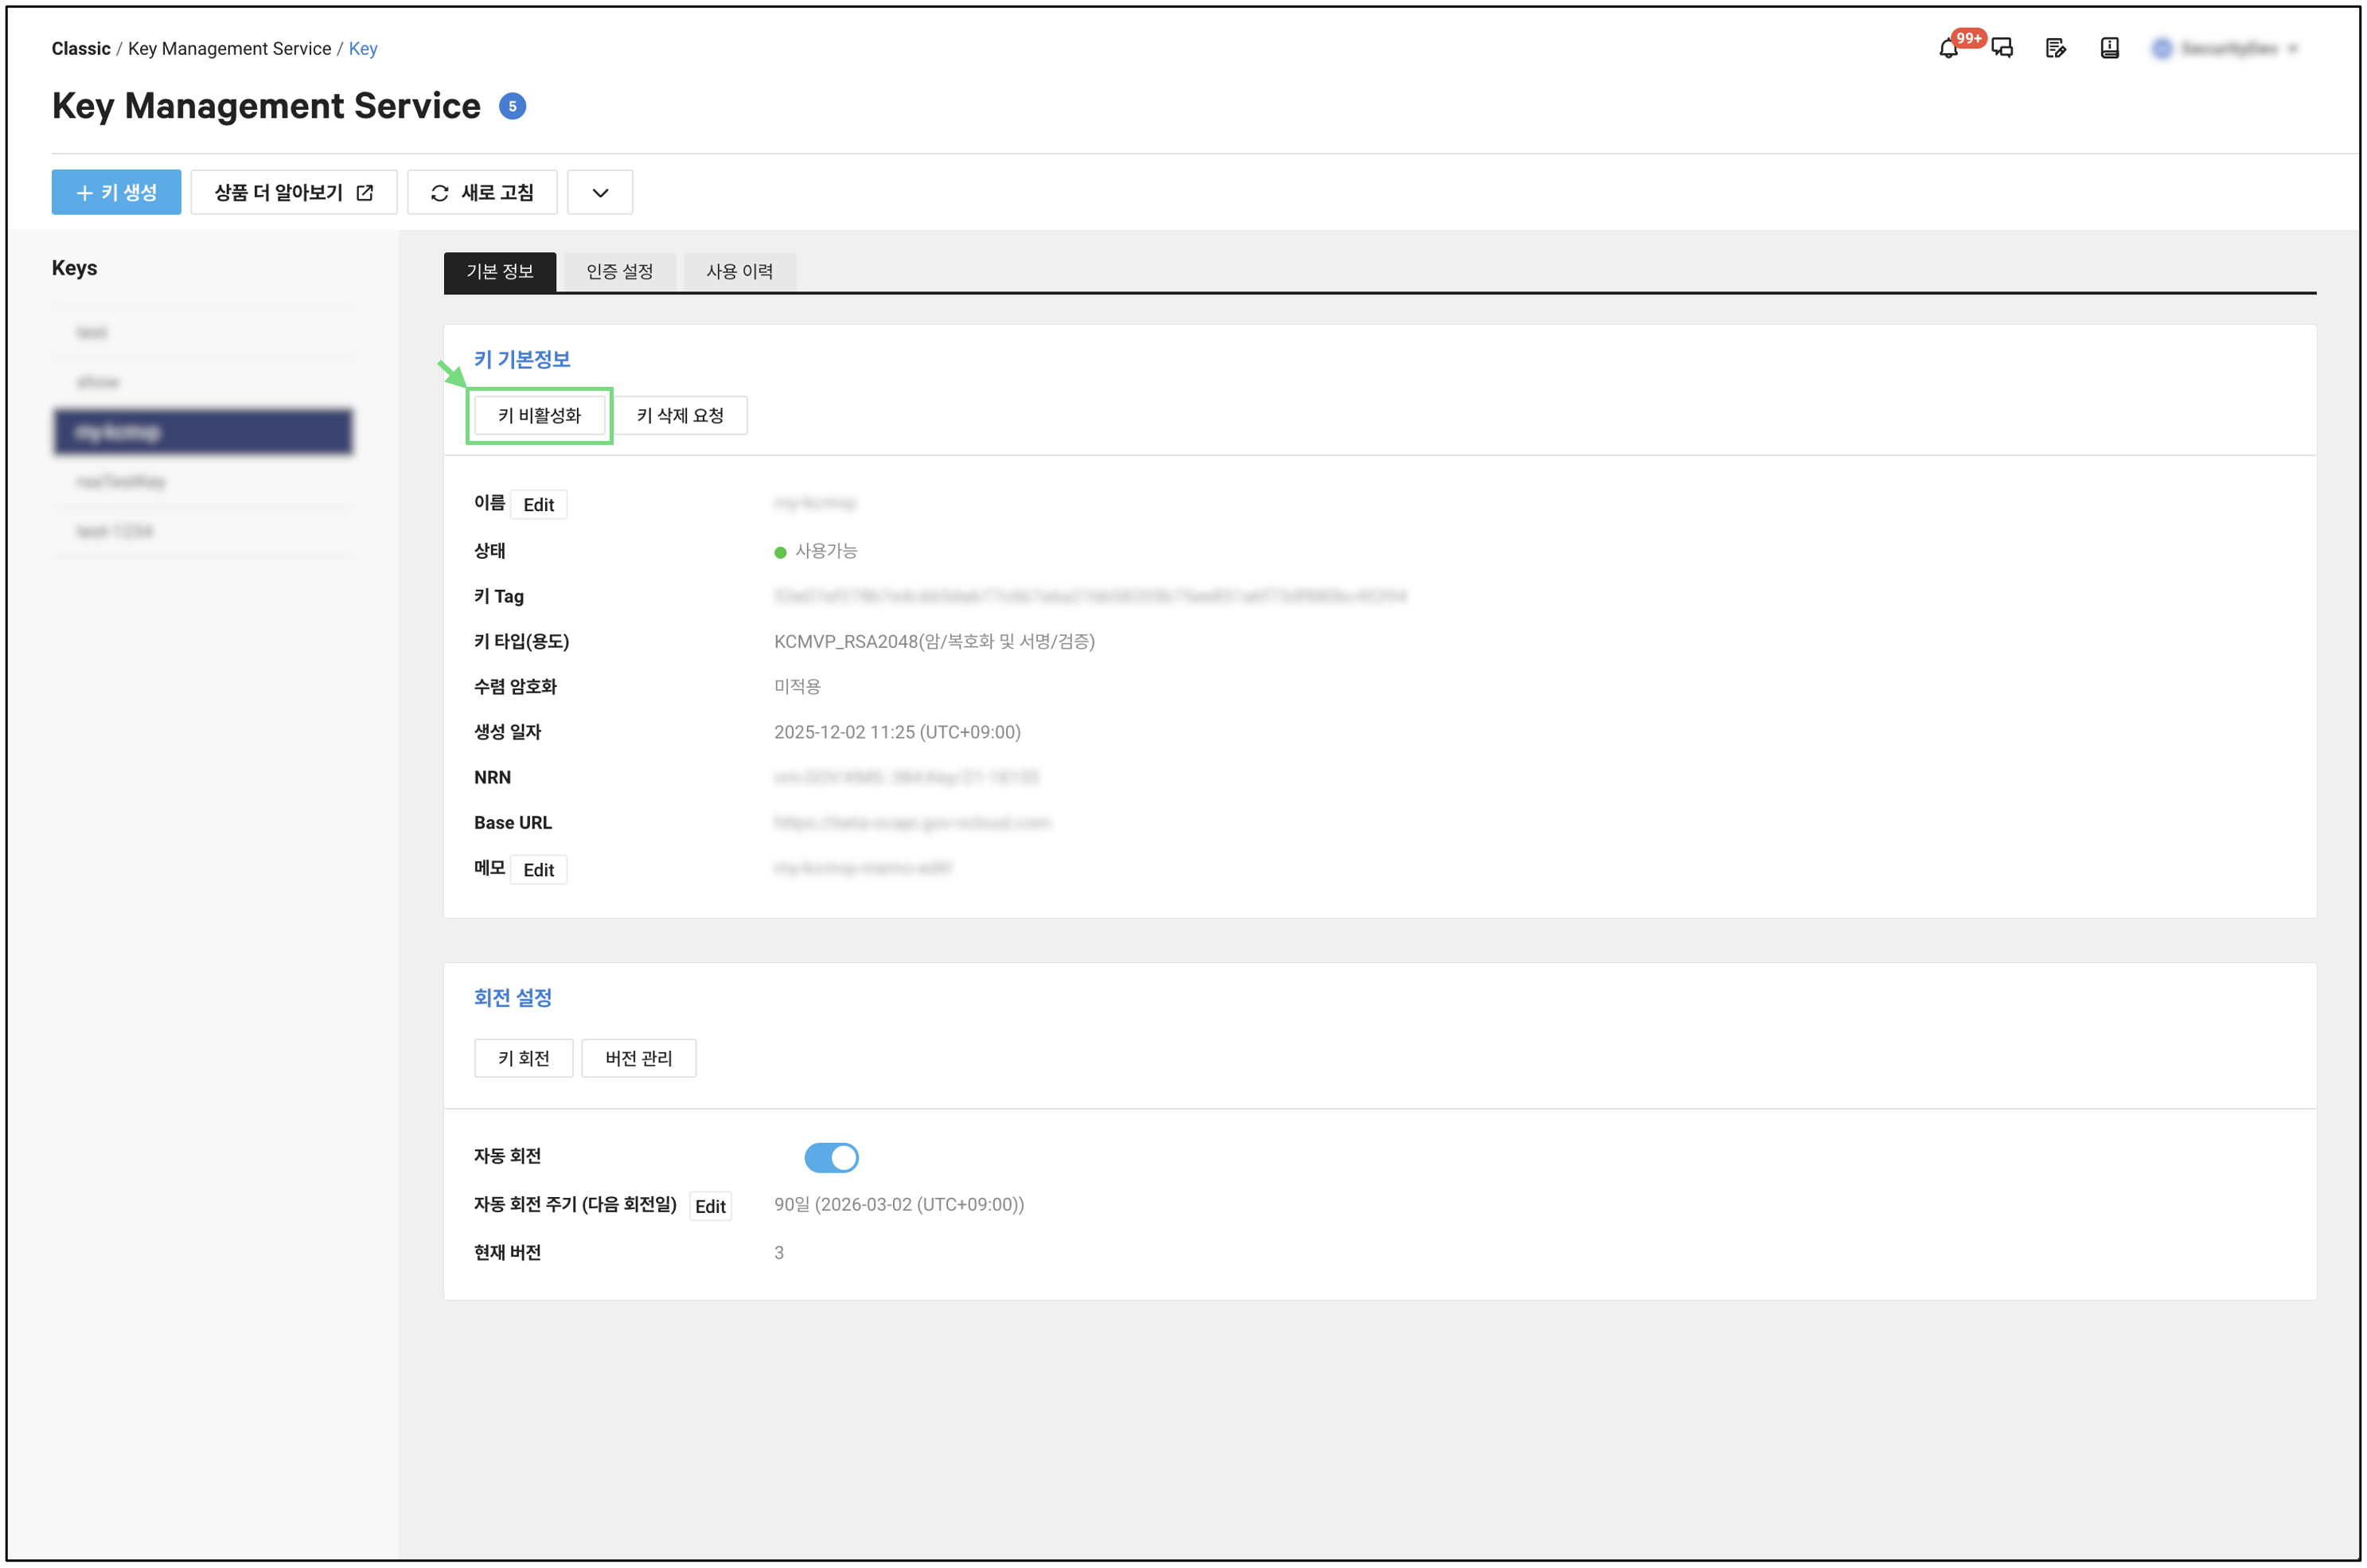
암호 키 사용 중 보안 사고, 운영 이슈 등 다양한 상황에 대응하기 위해 키를 삭제하지 않고 일시적으로 사용을 중지할 수 있습니다. 키 관리자는 키 상태 변경 기능을 이용하여 키를 비활성 상태로 전환하거나, 다시 활성 상태로 변경함으로써 키 사용 여부를 실시간으로 제어할 수 있습니다. 키 상태 변경 방법은 다음과 같습니다.
- 네이버 클라우드 플랫폼 콘솔에서 Menu > All Services > Security > Key Management Service > Key 메뉴를 차례대로 클릭해 주십시오.
- 상태를 변경할 키를 선택한 다음 설정을 진행해 주십시오.
- 활성 상태를 비활성 상태로 변경하려는 경우: [키 비활성화] 버튼 클릭을 클릭해 주십시오.
- 키 비활성화 팝업 창: 비활성화할 키의 사용 이력이 있는 경우 팝업 창의 최근 사용 이력을 확인한 후 [비활성화] 버튼을 클릭해 주십시오.
- 비활성 상태를 활성 상태로 변경하려는 경우: [키 활성화] 버튼을 클릭해 주십시오. 키의 사용 이력이 있는 경우 비활성화시 주의해야 합니다. (최근 사용 이력은 API 사용 이력입니다.)
- 활성 상태를 비활성 상태로 변경하려는 경우: [키 비활성화] 버튼 클릭을 클릭해 주십시오.
- 키 목록에서 변경된 키 상태를 확인해 주십시오.
- 사용 중지: 비활성화되어 사용이 중지된 키이며, 언제든지 다시 활성화하여 사용 가능 상태로 전환 가능. 언제든지 사용 가능한 상태로 유지하기 위해 사용 중지 상태의 키는 회전 스케줄을 따름
- 사용 가능: 모든 암/복호화 요청에 이용될 수 있는 상태